本コースでは、攻撃者のねらいとその手口を詳細に理解し、それを踏まえて、脆弱性の発見と侵入検知の実践的な経験を養います。成果として、総合的にインシデントハンドリングを行えるようになることを目標としています。受講を通じて得られる知識とスキルによって、攻撃者より優位な立場に立てるでしょう。
受講要領をご確認のうえ、お申込みください。
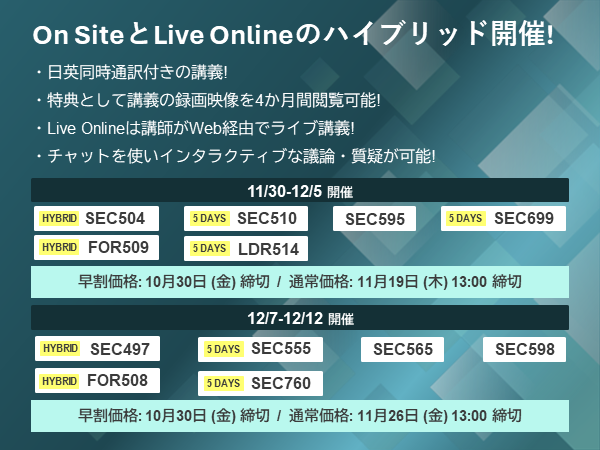
SECURITY 504
Hacker Tools, Techniques, and Incident Handling
本コースでは、攻撃者のねらいとその手口を詳細に理解し、それを踏まえて、脆弱性の発見と侵入検知の実践的な経験を養います。成果として、総合的にインシデントハンドリングを行えるようになることを目標としています。受講を通じて得られる知識とスキルによって、攻撃者より優位な立場に立てるでしょう。
Shintaro Watanabe | 渡辺 慎太郎 (NRIセキュア認定 SANSトレーニング・インストラクター)
SECURITY 510
Cloud Security Engineering and Controls
本コースでは、主要なクラウドプロバイダの仕組みと、それらのサービスおよびPlatform as a Service (PaaS) を安全に設定、使用する方法について解説します。クラウドセキュリティの実践者、アナリスト、研究者などを対象に、Amazon Web Services (AWS) 、Microsoft Azure、Google Cloud Platform (GCP) などの一般的なパブリッククラウドプロバイダーの動作を詳細に理解してもらうことを目標としています。MITRE ATT&CK Cloud MatrixやCIS Cloud Benchmarksなど業界でメジャーとなっている標準と方法論を学習し、演習 では各プロバイダのクラウドネイティブ製品を利用してWebアプリケーションを評価します。
2026年11月30日(月)~2026年12月4日(金)
Brandon Evans | ブランドン エヴァンス (SANS認定インストラクター)
SECURITY 595
Applied Data Science and AI/Machine Learning for Cybersecurity Professionals
本コースでは、機械学習とデータサイエンスの問題について取り上げ、情報セキュリティの問題を解決する絶対に知っておかなければならない理論と数学の基礎をお話します。様々な統計学的、確率論的、あるいは数学的なツール(応用的なもの)を段階的に紹介、適用し、それらのツールを使えるようにするコースです。
2026年11月30日(月)~2026年12月5日(土)
Nik Alleyne | ニック アレイン (SANS認定インストラクター)
SECURITY 699
Advanced Purple Teaming - Adversary Emulation & Detection Engineering
本コースでは、データ侵害の防止・検知のための攻撃者エミュレーションに重点を置き、現実の企業や組織の環境に脅威アクターをエミュレートする方法について学習します。SEC599コースとつながりを持つ上級コースであり、講義全体の60%が演習に充てられています。どのように攻撃者の技術をエミュレート・検知できるかを学ぶことが可能です。
Bryce Galbraith | ブライス ガルブレイス (SANSプリンシパルインストラクター)
FORENSICS 509
Enterprise Cloud Forensics and Incident Response
本コースでは、次の事柄についてのあなたの理解を支援します。
・クラウドのみで利用が可能なフォレンジック用のデータ理解
・DFIRのためのクラウド・ロギングのベスト・プラクティスの実装
・クラウド環境における優先順位付け(トリアージ)の迅速かつ適切なハンドリング
・Microsoft Azure、AWS、Google Workspaceのリソースを活用して証拠を収集する方法。
2026年11月30日(月)~2026年12月5日(土)
Joshua Lemon | ジョシュア レモン (SANSプリンシパルインストラクター)
LEADERSHIP 514
Security Strategic Planning, Policy, and Leadership
2026年11月30日(月)~2026年12月4日(金)
Frank Kim | フランク キム (フェロー)
SECURITY 497
Practical Open-Source Intelligence (OSINT)
本コースでは、オープンソース・インテリジェンス(OSINT)に関する包括的なトレーニングコースです。調査を行うためのスキル、ツール、メソッドを学ぶために設計されています。情報アナリスト、法執行機関、サイバー脅威情報およびサイバー防衛者、ペンテスター、調査員、その他OSINTのスキルを向上させたい人など、OSINTの世界全体の受講者に実用的な情報を提供します。初心者の方から経験豊富な実務家の方まで、どなたにもお楽しみいただける内容となっています。
Jeff Lomas | ジェフ ローマス (SANS認定インストラクター)
SECURITY 555
Detection Engineering and SIEM Analytics
本コースでは、SIEMを活用して日々大量に出力される複数のシステムログを有効に相関的に分析、評価を行います。これにより、攻撃成功の未然防止と有事の際に速やかな事象の収束施策を習得でき、攻撃者と戦うための準備を整えます。ハンズオンではSOF-ELK SIEMを用い、実際の攻撃手法を含んだログの分析を行います。
2026年12月7日(月)~2026年12月11日(金)
Nick Mitropoulos | ニック ミトロプーロス (SANS認定インストラクター)
SECURITY 565
Red Team Operations and Adversary Emulation
本コースでは、エンドツーエンドのレッドチーム活動を計画・実行する方法を学びます。レッドチームを組織するスキル、敵の戦術・技術・手順(TTP)に対してマッピングする脅威情報、TTPのエミュレーション、レッドチーム活動の結果の報告・分析、最終的には組織のセキュリティ態勢全体の改善などを含みます。
2026年12月7日(月)~2026年12月12日(土)
David Mayer | デイビッド マイヤー (SANS認定インストラクター)
SECURITY 598
AI and Security Automation for Red, Blue, and Purple Teams
本コースでは、セキュリティインシデントの予防、検知、対応に自動化ソリューションを適用するための専門知識を習得します。自動化の概念の理解から学び始め、既存のテクノロジーを最大限に活用して、繰り返し発生する問題を自動化スクリプトに変換する自動化ストーリーを構築する方法を学びます。
2026年12月7日(月)~2026年12月12日(土)
Jeroen Vandeleur | イェルーン ヴァンデラー (SANSアソシエイトインストラクター)
SECURITY 760
Advanced Exploit Development for Penetration Testers
本コースではアプリケーションのリバースエンジニアリングによる脆弱性の発見、リモートユーザーアプリケーションとカーネルのデバッグ、ワンデイエクスプロイトのためのパッチ分析、高度なファジング、Windowsカーネルや最新のLinuxヒープなどのターゲットに対する複雑なエクスプロイトの記述に必要なスキルを学び、同時に最先端の悪用防止策に対して回避または対処することができるようになります。
2026年12月7日(月)~2026年12月11日(金)
James Shewmaker | ジェームズ シェウメイカー (SANSプリンシパルインストラクター)
FORENSICS 508
Advanced Incident Response, Threat Hunting, and Digital Forensics
インシデントレスポンスと脅威ハンティングのチームは、侵入検知のために使用する正確な情報を取得するために、マルウェアの挙動や活動パターンを特定します。このコースでは、インシデントレスポンスと脅威ハンティングを徹底的に学び、対応者と脅威ハンティングチームが、APTの国家敵対者、組織犯罪シンジケート、ランサムウェアシンジケートなど、企業ネットワーク内のさまざまな脅威を追跡、特定、対処、回復するための高度なスキルを身に付けることができます。
2026年12月7日(月)~2026年12月12日(土)
Steve Anson | スティーブ アンソン (SANSプリンシパルインストラクター)